Это конец бесплатного плана CloudFlare® и прокси
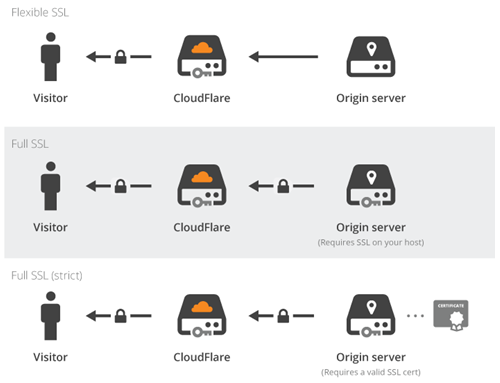
„CloudFlare“ – aukštųjų technologijų įmonė, diegiant naujoves DNS ir SSL lygiu. Kai naudojate jų įgaliotąjį serverį, пограничный сервер CloudFlare® будет находиться между вашим сервером и вашими посетителями, kaip parodyta toliau pateiktoje diagramoje:
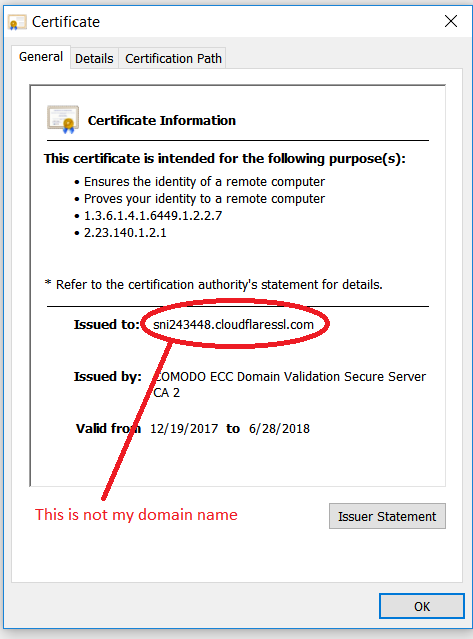
Šis krašto serveris naudojo SSL sertifikatą, išduotas pagrindinio kompiuterio vardams, tokie kaip:
sni1234567.cloudflaressl.com
Tai universalusSSL politika atnešė didžiulį SSL šifravimą, bet su dideliu trūkumu. Deja: jų technologija ką tik parodė, kas nėra SSLir ttAš esu saugi technologija ir taip nėraXia nuo galo iki galo! Tai reiškė, kad užpuolikas galėtų naudoti tą patį nustatymą: Pavyzdžiui, pavogęs jūsų banko sąskaitos prisijungimo vardą ir slaptažodį.
Tai turėjo sustoti, nes tai ne tai, kad SSL SSL turėtų būti nuo galo iki galo. Taigi, CloudFlare® стал эмитентом SSL-сертификата и начал выпускать бесплатный SSL-сертификат для своих пользователей.
Čia „CloudFlare®“ pateko į skylę: kad galėtumėte valdyti savo naudotojų domenus, jie pradėjo pridėti TXT įrašus, kurių pats nepridėjai. Pavyzdžiui, kaip šis TXT įrašas:
СА3-АБВГДЕЖЗИКЛМНОПРСТУФХЧШЭЮЯ
Tačiau TXT įrašai taip pat naudojami SPF, ir jų TXT įrašai pažeidžia šlamšto politiką. Taigi, ваши собственные письма не будут доставлены и начнут возвращаться отправителям. Ačiū CloudFlare®! SPF suderinamas įrašas gali atrodyti maždaug taip:
CloudFlare = СА3-АБВГДЕЖЗИКЛМНОПРСТУФХЧШЭЮЯ
Kaip kartą pasakė išmintingas žmogus:
Jūsų didžiausias priešas … patys!
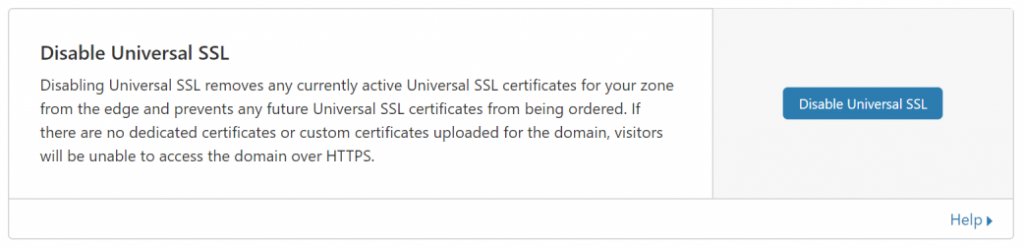
Todėl vartotojai dabar negali naudotis „CloudFlare®“ paslauga ir turi išjungti tarpinio serverio paslaugą pagal pagrindinio kompiuterio pavadinimą. (DNS įrašai). Po to, kaip išjungiama tarpinio serverio paslauga, Taip pat turite išjungti universaliąją SSL paslaugą (iš SSL srities / TLS, tada į krašto serverį):
Daugiau jokių tarpinių serverių ir nemokamų CDN!