Dette er slutningen af CloudFlare® app og gratis proxy
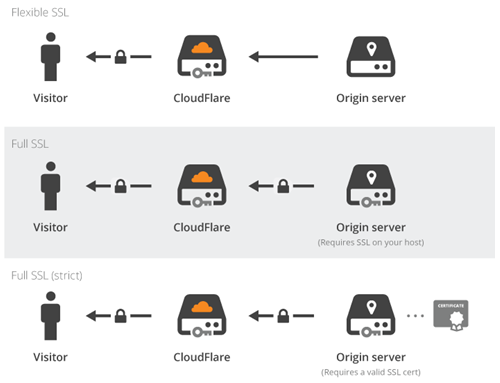
CloudFlare er en højteknologisk virksomhed, der innoverer på DNS- og SSL-niveau. Når du bruger deres proxy-tjeneste, sidder en CloudFlare® edge-server mellem din server og dine besøgende, som vist i diagrammet nedenfor.:
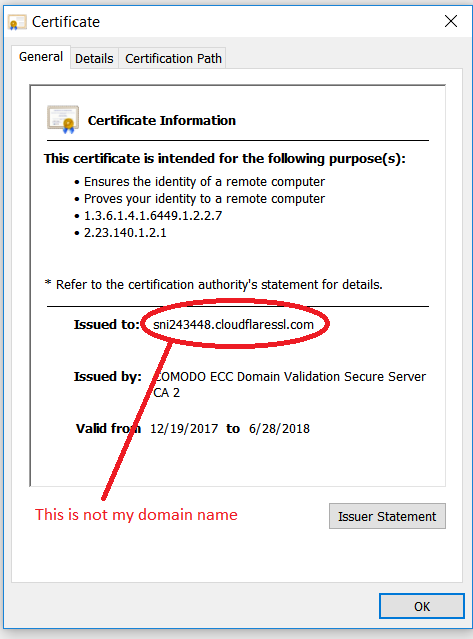
Denne serverkant af SSL-certifikat for værtsnavne som:
sni1234567.cloudflaressl.com
denne SSL politik Verden har bragt effekten af SSL-kryptering til masserne, men med en stor ulempe. desværre: Deres teknologi har for nylig vist, at SSL er en fanOgDet er ikke sikkert og slutter ikke! ENDette er det sammeNast, at en angriber kan bruge de samme indstillinger: For eksempel ved at stjæle din bankkontos login og adgangskode.
Dette skal stoppe, fordi det ikke er det, SSL handler om. SSL er ved at udløbe. Så CloudFlare® blev en SSL-certifikatudsteder og begyndte at udstede gratis SSL-licenser til sine brugere.
Det var her, CloudFlare® faldt i en faldgrube: For at demonstrere kontrol over brugerdomæner begyndte de at tilføje TXT-poster, som du ikke selv tilføjede. For eksempel som denne TXT-post:
ca3-abcdefghijklmnopqrstuvwxyz
TXT-poster bruges dog også til SPF, og deres TXT-record bryder spampolitikken.. Så dine e-mails bliver ikke leveret og vil begynde at hoppe til afsenderne. Takket være CloudFlare®! En SPF-kompatibel rekord kunne være noget lignende:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Som en klog mand engang sagde:
Din største fjende … dig selv!
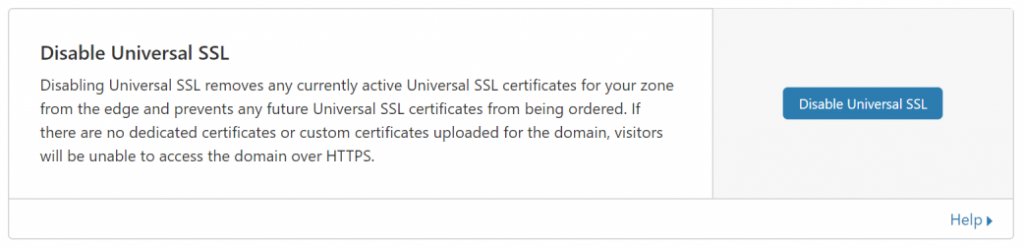
Så nu kan brugere ikke drage fordel af CloudFlare®-tjenester og skal proxy-service for hvert værtsnavn (DNS optegnelser) slukke. Efter at proxy-tjenesten er slået fra, skal den globale SSL-tjeneste også slås fra (Fra SSL-området / TLS og derefter til Edge Server):
Ikke flere proxyer og ingen gratis CDN!