
To koniec bezpłatnego serwera proxy i programu CloudFlare®
CloudFlare to firma z branży zaawansowanych technologii, która wprowadza innowacje na poziomie DNS i- Protokół SSL. Kiedy korzystasz z usługi- ich pełnomocnik, Serwer zaplecza CloudFlare znajduje się pomiędzy Twoim serwerem a odwiedzającymi, Jak pokazano na poniższym schemacie:
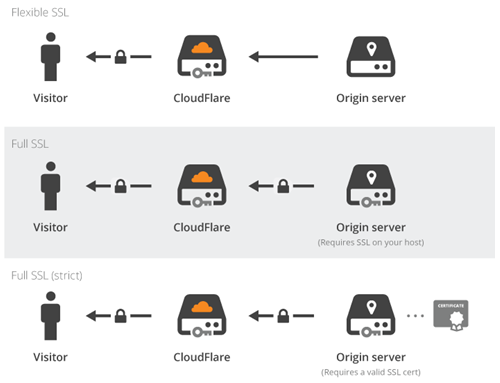
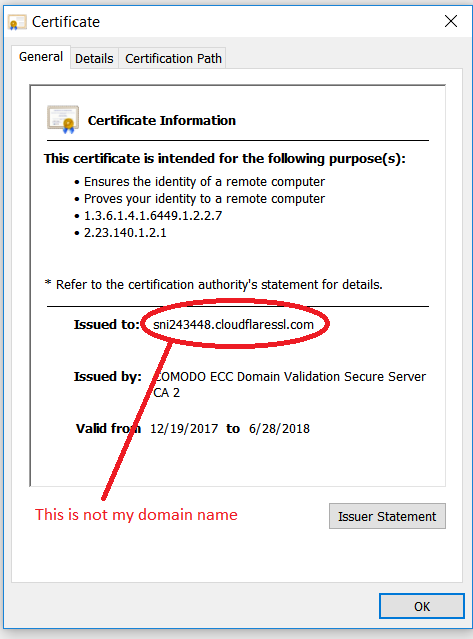
Ten serwer zaplecza korzystał z certyfikatu SSL wydanego dla nazw hostów, takich jak:
sni1234567.cloudflaressl.com
każdyZasady protokołu SSL Ta uniwersalność spowodowała udostępnienie szyfrowania SSL masom, ale miała poważną wadę. Niestety: Ich technologia właśnie to pokazała- SSL jestNie Bezpieczna technologia, i nie jest dozownik lakieru do paznokciTza! Oznacza to, że atakujący może użyć tego samego ustawienia: Na przykład kradnąc login i hasło do konta bankowego.
Trzeba było to przerwać, bo to nie to- SSL o to chodzi. SSL ma działać kompleksowo. Zatem CloudFlare® została wystawcą certyfikatu SSL i zaczęła wydawać swoim użytkownikom bezpłatny certyfikat SSL.
To tutaj CloudFlare® wpadł do dołu: w celu wykazania kontroli nad swoimi domenami użytkowników, Zaczęli dodawać rekordy TXT, których sam nie dodałeś. Na przykład taki rekord TXT:
ca3-abcdefghijklmnopqrstuvwxyz
Jednak rekordy TXT są również używane w przypadku SPF, i zapisz E- Ich TXT narusza zasady dotyczące spamu. כך שהודעות הדוא"ל שלך לא יישלחו ויתחילו לחזור לשולחים. Dziękuję CloudFlare®! Pasujący rekord SPF mógł wyglądać mniej więcej tak:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Jak powiedział kiedyś mądry człowiek:
Twoim największym wrogiem jest … się!
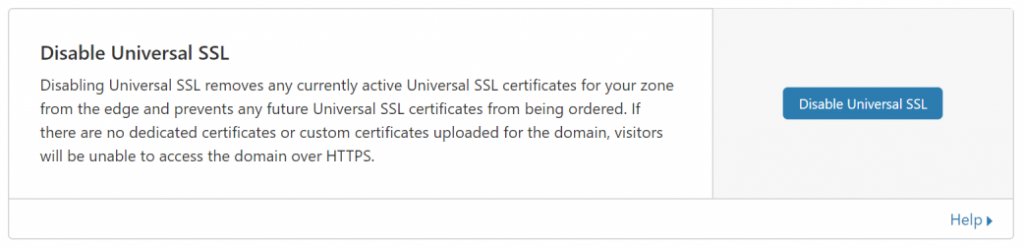
Dlatego teraz użytkownicy nie mogą korzystać z usługi CloudFlare® i muszą ją wyłączyć- Serwer proxy na dowolnej nazwie hosta (Rekordy DNS). Jak tylko serwis- proxy jest wyłączone, Usługę należy również wyłączyć- Uniwersalny protokół SSL (ze strefy SSL / Protokół TLS, Następnie serwer Edge):
Koniec z proxy i darmowym CDN!