Toto je konec bezplatného proxy a plánu CloudFlare®
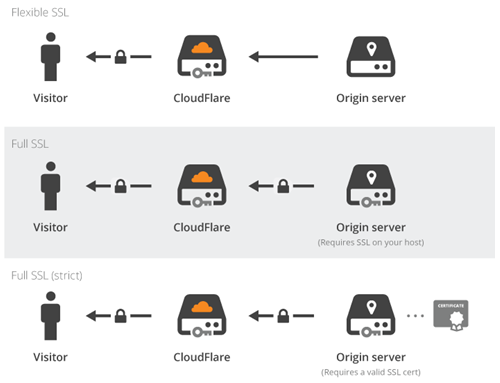
CloudFlare je high-tech inovativní DNS a SSL společnost. Když používáte jejich proxy službu, server CloudFlare® edge bude sedět mezi serverem a návštěvníky, jak je znázorněno na tomto diagramu níže:
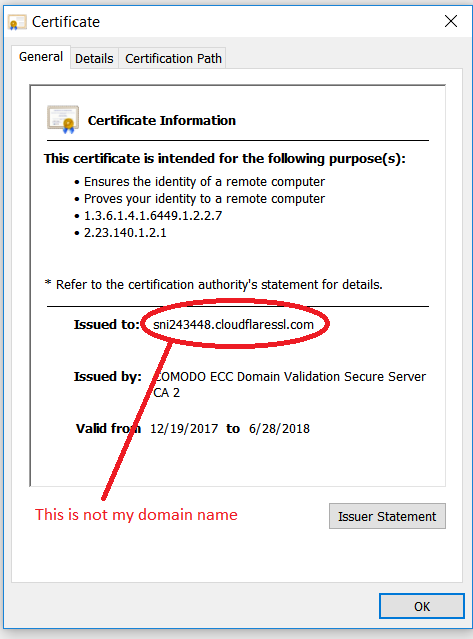
Tento server používal certifikát SSL vydaný pro názvy hostitelů, jako např:
sni1234567.cloudflaressl.com
stejnýpolitický SUniversal SL přineslo šifrování SSL masám, ale s velkou nevýhodou. Bohužel: jejich technologie právě ukázala, že SSL není tehnjistá ologie a není to z hlavyJsem na vrcholut! To znamená, že útočník by mohl použít stejnou konfiguraci: například, krádež přihlašovacího účtu a hesla k bance.
To muselo skončit, protože to není o SSL. Předpokládá se, že protokol SSL je end-to-end. Proto, CloudFlare® se stal vydavatelem certifikátu SSL a začal svým uživatelům vydávat certifikát SSL zdarma.
Zde spadl CloudFlare® do jámy: ukázat kontrolu nad doménami svých uživatelů, začali přidávat záznamy TXT, které jste nepřidali. Například, tento TXT záznam:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
Však, TXT záznamy se používají i pro SPF, a jejich záznam TXT porušuje zásady týkající se spamu. Tedy, vaše e-maily. nebudou doručeny a začnou se stahovat odesílatelům. Děkujeme CloudFlare®! Záznam vyhovující SPF mohl být něco takového:
Cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Jak řekl moudrý muž:
Váš nejhorší nepřítel je … tu!
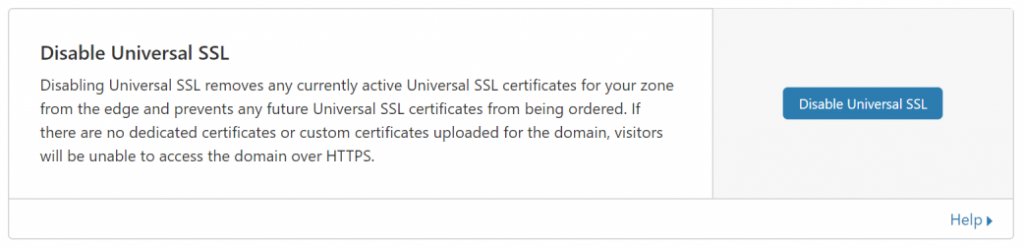
Proto, nyní uživatelé nemohou využívat službu CloudFlare® a musí zastavit službu proxy na každém názvu hostitele (DNS záznamy). Jakmile je služba proxy zakázána, musí být také zastavena univerzální služba SSL (din zóny SSL / TLS, poté na Edge Server):
Žádné další proxy a žádné volné CDN!